De gevolgen van het ernstig verzwakken van een versleutelingsalgoritme kunnen enorm zijn. Een voorbeeld is de spionageoperatie rond de Zwitserse fabrikant Crypto AG. In 2020 brachten diverse internationale media, het VPRO-programma Argos en het Eindhovense Crypto Museum nieuwe details naar buiten over deze al langer bekende zaak. Het verhaal leest haast als een spannende spionageroman.
Amerikaanse en Duitse inlichtingendiensten luisterden vanaf de jaren zeventig ruim twee decennia lang mee met de versleutelde communicatie van overheden in tientallen landen, waaronder ook Europese bondgenoten. Volgens interne rapporten van de diensten speelde die informatie een belangrijke rol in de uitkomst van de Falklandoorlog en bood ze onder meer inzicht in de ontwikkeling van de Pakistaanse atoombom.
‘Operatie Rubicon’, zoals deze afluisteractie werd genoemd, draaide om de geheime overname van het Zwitserse bedrijf Crypto AG (CAG) door de Amerikaanse en Duitse inlichtingendiensten. CAG had destijds tachtig tot negentig procent van de wereldmarkt in handen op het gebied van versleutelingsapparatuur. Vervolgens zorgden de betrokken diensten ervoor dat de landen die ze wilden afluisteren apparatuur kregen met een sterk verzwakt algoritme. Via deze achterdeur konden ze onderschepte berichten ontcijferen. In een intern rapport noemde de CIA de geslaagde actie ‘de inlichtingen-coup van de eeuw’.
De rol van Philips USFA
Ook Philips USFA, een voormalige dochteronderneming van Philips die militaire apparatuur maakte, bracht destijds versleutelingsapparaten op de markt. Die waren onder meer bedoeld voor communicatie tussen NAVO-bondgenoten. Op verzoek van de Amerikaanse inlichtingendienst NSA werden sommige van die apparaten voorzien van verzwakte algoritmen.
“Hoe deze achterdeurtjes eruitzien en welke aanvallen de ontwerpers daarbij voor ogen hadden, staat niet in de in 2020 gelekte documenten van de veiligheidsdiensten”, vertelt Stijn Maatje. “Deze hiaten wil ik opvullen.”
Op zoek naar de aanval
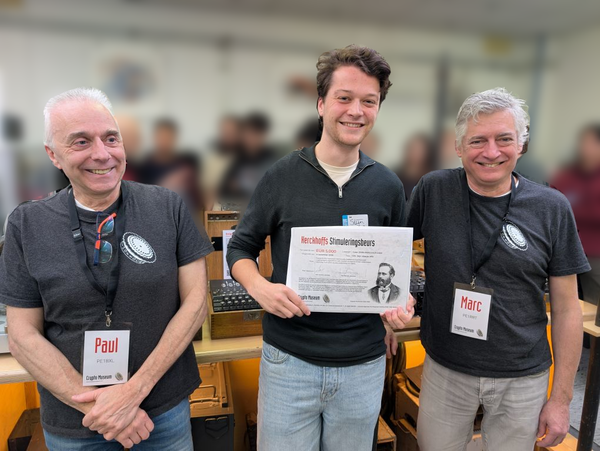
Voor zijn masterscriptie onderzocht Maatje samen met CWI-onderzoeker Marc Stevens (Cryptology groep) de USFA UA-8295. Dit is een apparaat uit de jaren tachtig waarmee gebruikers versleutelde tekstberichten via telefoon- en radioverbindingen konden versturen. Maatje en Stevens probeerden te achterhalen hoe de achterdeur werkte en welke aanval daarvoor was bedacht. “Voor mijn scriptie interviewde ik onder meer Cees Jansen, in de jaren tachtig de topcryptograaf van Philips USFA. Hij bevestigde dat we de achterdeur hadden gevonden, maar informatie over de aanval blijft geheim.”
Maatje acht het inmiddels zeer waarschijnlijk dat hij ook de oorspronkelijk bedoelde aanval heeft gevonden. “Er werden diverse aanvallen getest, maar de onze werkte zo goed dat we 90 procent zeker zijn dat het hem is. De snelheid waarmee we toegang kregen tot het systeem en het gemeten dataverbruik leverden daar aanwijzingen voor.”
Intentie aantonen
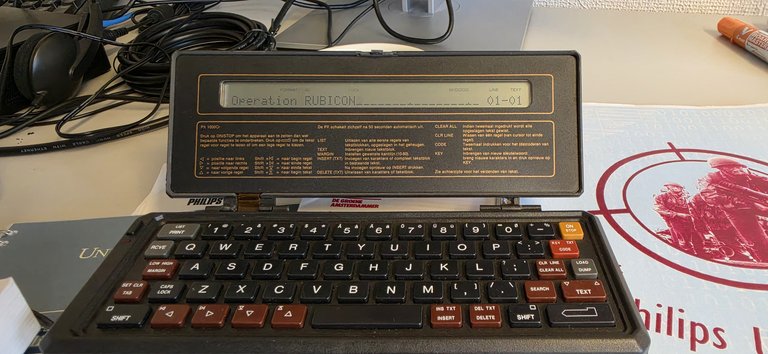
Met de stimuleringsbeurs van het Crypto Museum zet Maatje zijn onderzoek voort. Hij duikt nu in de algoritmen van de PX-1000Cr. Dit is een in de jaren tachtig ontwikkelde pockettelex, een draagbaar apparaat waarmee gebruikers via een gewone telefoonlijn versleutelde tekstberichten konden versturen. Het Amsterdamse bedrijfje Text Lite ontwikkelde het apparaat oorspronkelijk onder de naam PX-1000. De encryptie was zo moeilijk te kraken dat de NSA wilde voorkomen dat deze sterke versleuteling breed beschikbaar kwam. Op haar verzoek kocht Philips USFA de resterende voorraad voor miljoenen euro’s op om vervolgens een aangepaste versie uit te brengen, de PX-1000Cr. Hierin zat een algoritme dat de NSA had geleverd, dat vier miljard keer zwakker was.
Het Crypto Museum leende Maatje een exemplaar voor zijn onderzoek. “We hebben een speciale methodologie ontwikkeld die beschrijft hoe je naar zo’n achterdeurtje en de oorspronkelijke aanval zoekt. Hoe onderscheid je een opzettelijk aangebrachte kritische kwetsbaarheid van bijvoorbeeld een foutje in het design? Daarvoor moet je intentie kunnen aantonen. Dat is lastig bij puur algoritmisch onderzoek.”
Sporen in het algoritme
Maatjes supervisor Marc Stevens noemt deze aanpak ‘forensic counter-cryptanalysis’. “Je gaat op zoek naar sporen die zijn achtergelaten in het algoritme. Daarbij stel je vragen als: waarom hebben de ontwerpers deze keuze gemaakt in het design en niet deze? Is zo’n keuze verdedigbaar of onlogisch als je uitgaat van een bepaalde aanval? Zo willen we achterhalen wat de oorspronkelijke aanval zou kunnen zijn geweest. Met die kennis kunnen we oude en toekomstige achterdeuren beter herkennen.”
Er is nog weinig openbaar onderzoek naar de werking van zulke achterdeurtjes, zegt Maatje. Dat komt vooral omdat er maar weinig oude apparatuur beschikbaar is. “Gelukkig kunnen wij samenwerken met het Crypto Museum, dat een aantal versleutelingsapparaten in zijn bezit heeft. Dit stelt ons in staat om ze grondig te analyseren.”